使用burpsuite代理网页就无法打开
网站是如何检测的?
1. burp自带内置Web服务
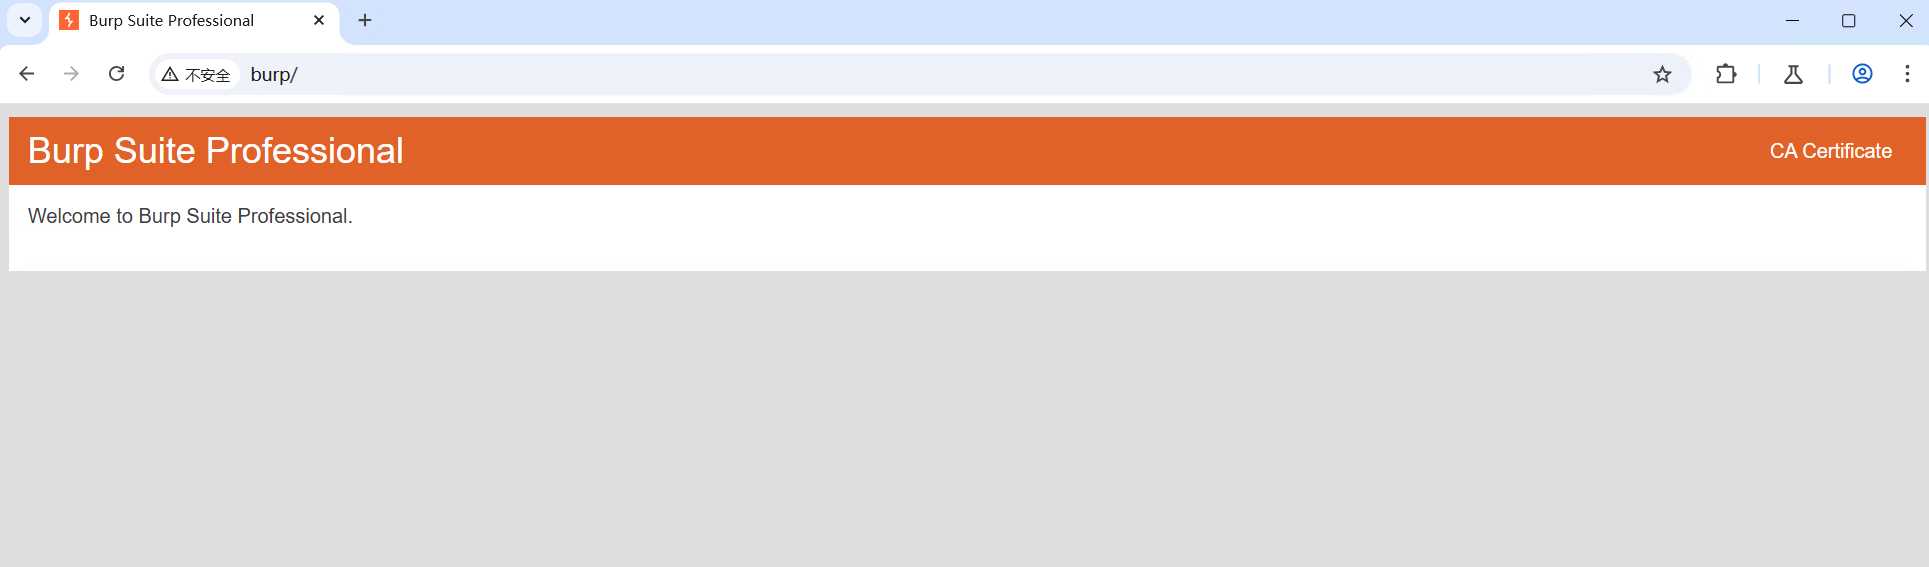
Burp 默认自带http://burp 内置管理页面。部分WAF、网关会把这个域名标记为Burp专属特征。一旦浏览器自动访问、或者请求里携带相关特征,直接判定为抓包工具流量进行拦截
2. TLS JA3指纹检测(除1外最常见)
TLS 握手发生在HTTP请求发送之前,还没传输UA、Cookie。Burp底层基于Java 实现,握手数据包特征(加密套件、扩展字段组合)固定,拥有独一无二的JA3指纹。 网关、WAF提前收录Burp指纹黑名单,握手阶段就能识别,直接返回空白页面、中断连接
3. HTTP 请求头特征识别
正常浏览器发起请求,请求头有固定顺序、固定字段;Burp 转发流量会改变原有规则:
– 多出 Proxy-Connection 这类浏览器不存在的请求头
– 打乱 Header 排序
– Accept、Accept-Encoding 等默认参数和原生浏览器不一致 网关过滤器读取报文特征,轻松识别代理
常见解决办法
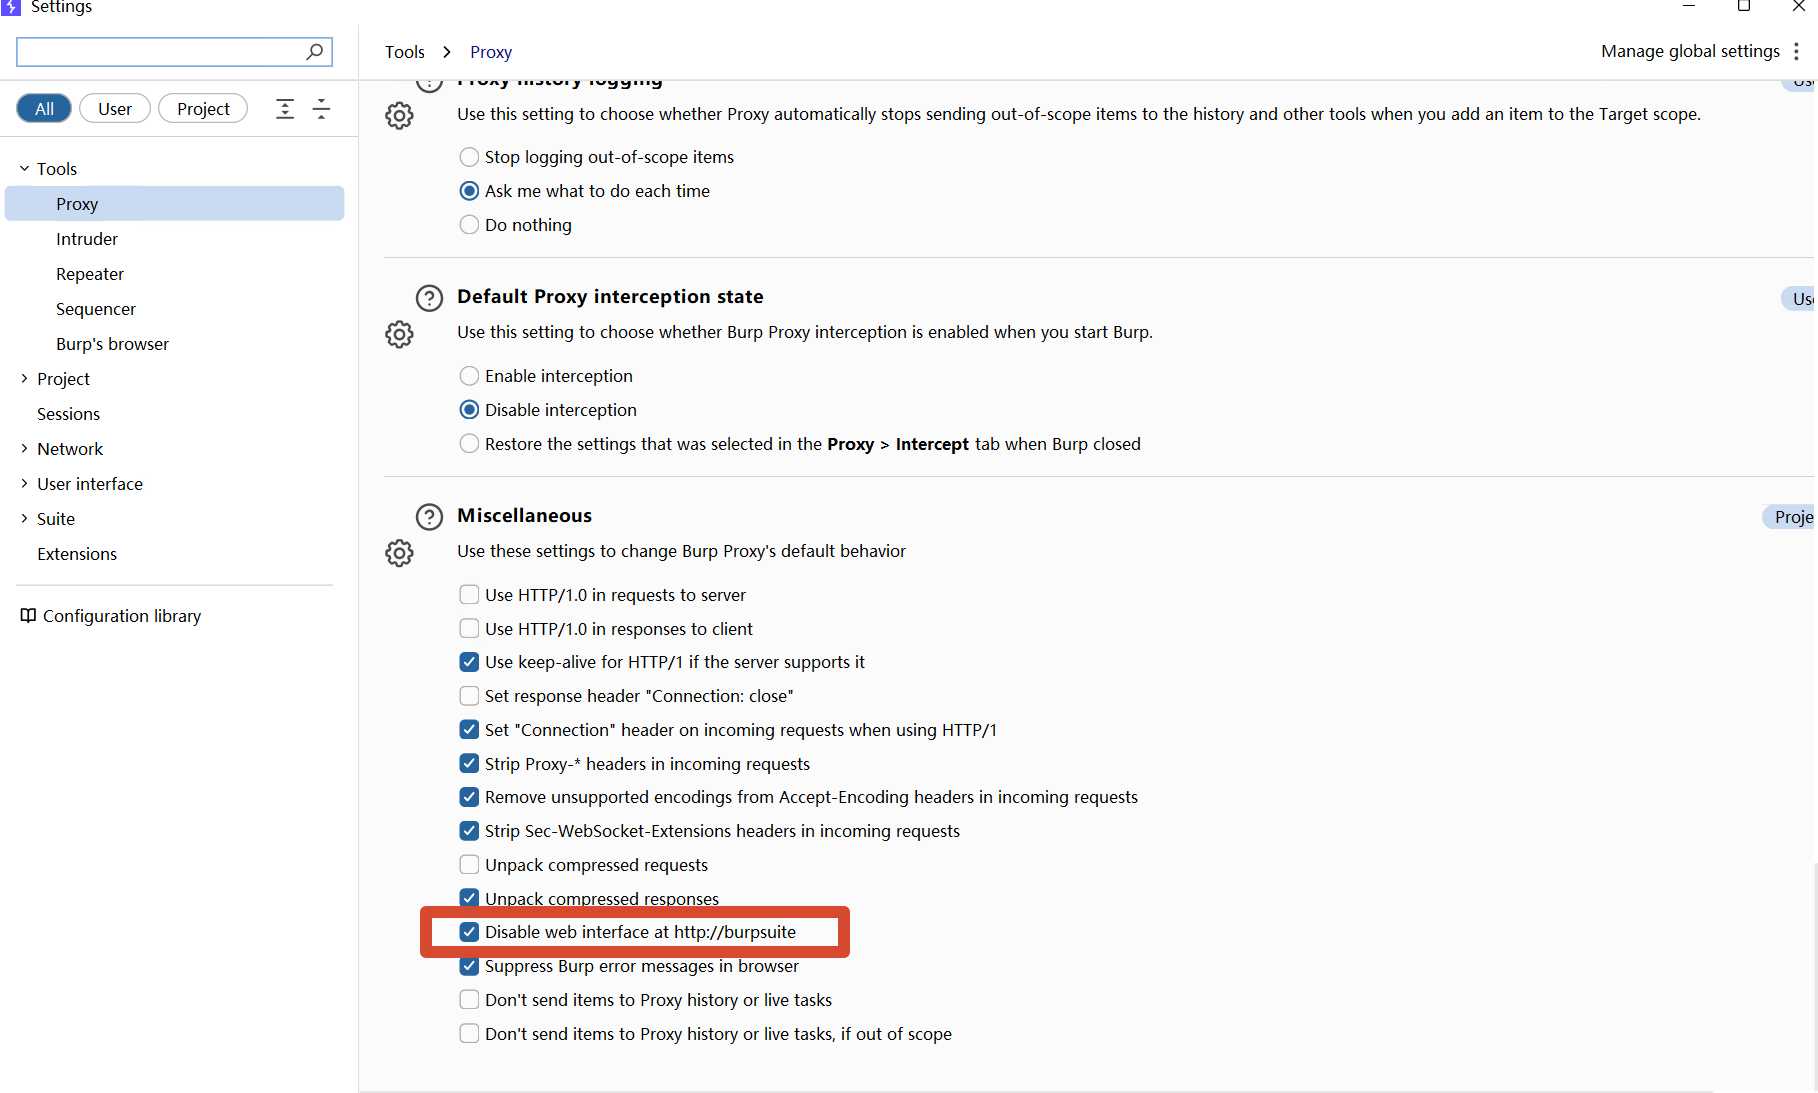
1. 关闭burp自带的web网站
打开 Proxy → Options,勾选【Disable web interface at http://burp】 ,杜绝该特征泄露。 同时在浏览器代理排除列表添加 burp、127.0.0.1、localhost,避免浏览器意外访问内置页面
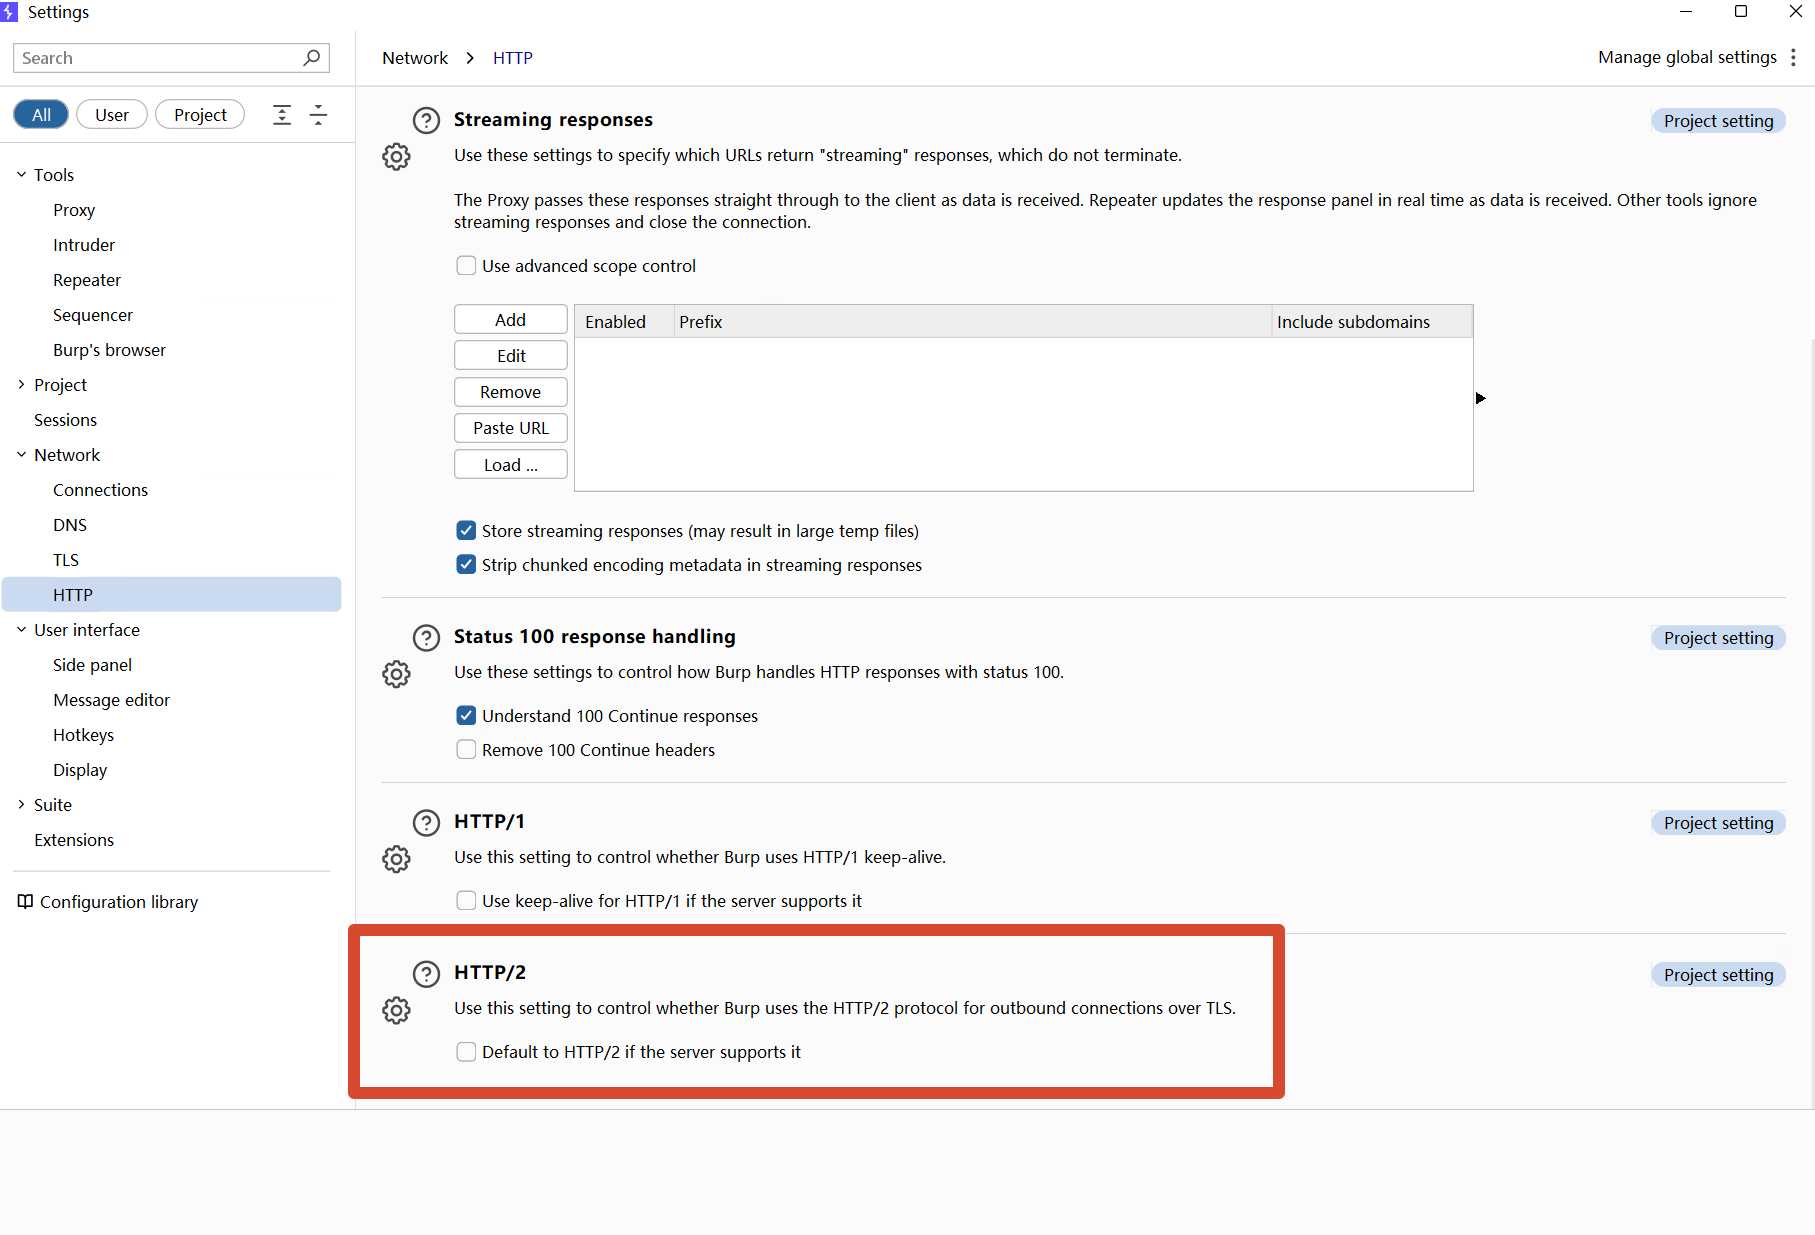
2. 关闭 Burp HTTP/2 支持
设置 → Network → HTTP:取消【Default to HTTP/2 if the server supports it】
Proxy 监听器编辑,取消勾选【Support HTTP/2】 规避网关对 HTTP/2 兼容性问题以及协议特征检测。
3. 修改 TLS JA3 指纹
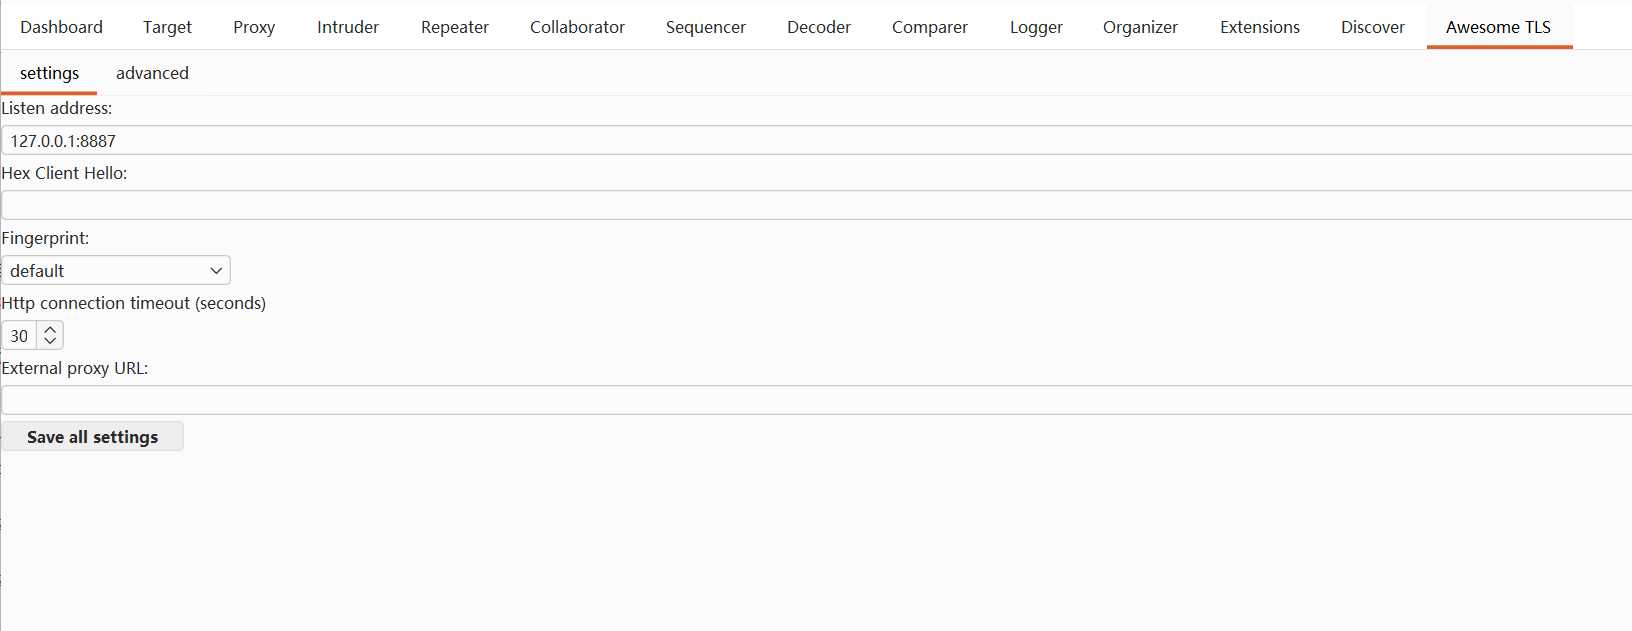
前面操作无效,基本就是 JA3 检测。 安装插件 burp-awesome-tls,直接模拟 Chrome 浏览器 TLS 指纹,改变 ClientHello 数据包特征,骗过网关握手检测
项目地址
资料来源:https://mp.weixin.qq.com/s/CJdo-5qlatw_uMy7OvtW2g